
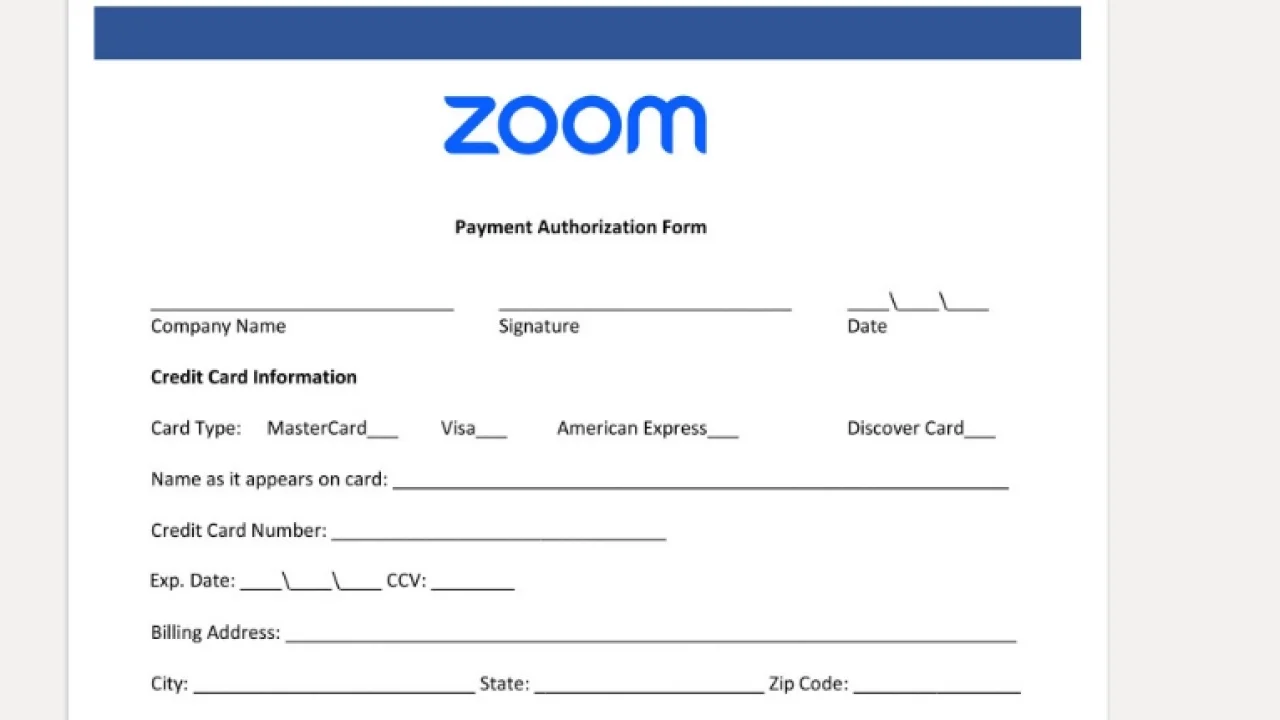
Siber güvenlik dünyasında her geçen gün daha karmaşık yöntemlerle karşımıza çıkan oltalama saldırıları, bu kez iş dünyasının vazgeçilmez araçlarını hedef tahtasına koydu. Zoom ve DocuSign gibi milyonlarca insan tarafından kullanılan platformların arayüzleri ve iletişim dilleri taklit edilerek hazırlanan sahte bildirimler, kullanıcıların dijital güvenliğini ciddi şekilde tehdit ediyor. Uzmanlar, bu saldırıların temel amacının kullanıcıların oturum açma bilgilerini ve kurumsal verilerini ele geçirmek olduğunu belirtiyor.
Sahte E-postalar Nasıl Çalışıyor?
Saldırganlar, kullanıcılara sanki resmi bir platformdan gelmiş gibi görünen sahte e-postalar gönderiyor. Örneğin, kullanıcıya "toplantı kaydınız hazır" veya "imzalamanız gereken bir belge var" başlığıyla ulaşan mesajlar, gerçek platformların tasarım unsurlarını birebir kopyalıyor. Bu mesajların içerisindeki bağlantılar, kurbanı orijinaline çok benzeyen sahte bir giriş sayfasına yönlendiriyor. Kullanıcı, burada kullanıcı adı ve şifresini girdiği anda veriler doğrudan saldırganların kontrolündeki sunuculara aktarılıyor.
Bu tür oltalama saldırıları genellikle teknik olarak oldukça profesyonelce kurgulanıyor. Alan adı benzerliği, orijinal kurum logosu ve ikna edici bir dil kullanarak kullanıcıların dikkatsizliğinden faydalanıyorlar. Özellikle yoğun çalışma temposu içerisinde olan profesyoneller, gelen e-postanın kaynağını detaylıca incelemeden hızlı hareket etme eğiliminde oldukları için bu tuzağa daha kolay düşüyorlar.
Dijital Güvenlik İçin Kritik Önlemler
Güvenlik uzmanları, bu tür risklerden korunmak adına bazı temel güvenlik adımlarının ihmal edilmemesi gerektiğini vurguluyor. Öncelikle, e-posta içerisindeki bağlantılara tıklamak yerine doğrudan ilgili servisin resmi web sitesine tarayıcıdan yazarak giriş yapmak en güvenli yöntem olarak öne çıkıyor. Ayrıca, gönderen e-posta adresinin resmi uzantıyla birebir eşleşip eşleşmediğinin kontrol edilmesi gerekiyor.
- İki faktörlü kimlik doğrulama (2FA) özelliğini tüm hesaplarda mutlaka aktif edin.
- Tarayıcınızın veya güvenlik yazılımınızın sunduğu kimlik avı koruma özelliklerini açık tutun.
- Şüpheli bağlantılar içeren e-postaları açmadan önce mutlaka ilgili platformun destek sayfasını inceleyin.
Son olarak, şirketlerin çalışanlarına yönelik düzenli siber güvenlik farkındalık eğitimleri düzenlemesi, bu tür saldırıların etkilerini minimize etmek adına büyük önem taşıyor. Özellikle DocuSign veya Zoom gibi yaygın kullanılan araçlar üzerinden gelen alışılmadık bildirimlerin, şirketlerin bilgi işlem departmanlarına bildirilmesi, saldırıların yayılmasını engelleyen bir savunma mekanizması oluşturuyor.
0 Yorum
Henüz yorum yapılmamış. İlk yorumu siz yazın.
Yorum yapabilmek için üye girişi yapmalısınız.