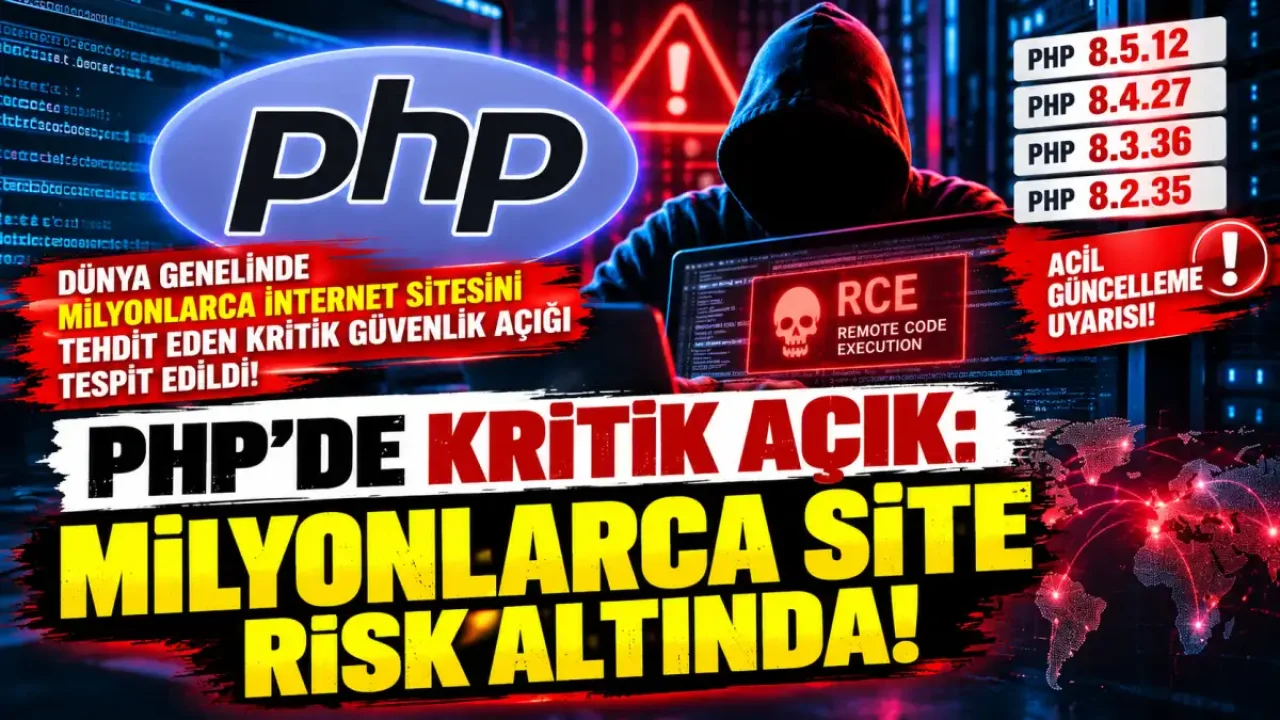
İnternet dünyasında web sitelerinin altyapısında yaygın bir şekilde kullanılan PHP programlama dilinde tespit edilen iki kritik güvenlik açığı, hem sunucu yöneticileri hem de site sahipleri için ciddi riskler barındırıyor. CVE-2026-109618 ve CVE-2026-109619 kodları ile tanımlanan bu açıklar, saldırganların herhangi bir kullanıcı girişi yapmadan, savunmasız durumdaki sistemlere uzaktan erişim sağlayarak kod çalıştırmasına olanak tanıyor.
Kritik güvenlik açığı nasıl oluşuyor?
PHP güvenlik ekibinin yaptığı resmi değerlendirmeye göre, tespit edilen her iki güvenlik açığı da 10 üzerinden 9,2 puanlık kritik bir önem derecesine sahip. Bu açıkların kötüye kullanılması halinde, internet sitelerinin barındırıldığı sunuculara yetkisiz erişim sağlanması ve sistemlerdeki hassas verilerin doğrudan tehlikeye girmesi gibi ciddi güvenlik sorunları ortaya çıkabiliyor.
Söz konusu güvenlik açıklarına ilişkin teknik detayların, planlanan güncelleme takviminden önce kamuoyuna sızması ise dünya genelinde endişeleri artırdı. PHP geliştiricileri, bu riskleri ortadan kaldırmak amacıyla hazırladıkları güncellemeleri 21 Ekim 2026 tarihi itibarıyla kullanıma sundu. Sorunun yazılımın temel bileşenlerinden kaynaklanması, WordPress, Drupal ve Joomla gibi popüler içerik yönetim sistemlerini kullanan sunucuların da risk altında kalmasına yol açtı.
Sürümler için acil güncelleme çağrısı
PHP geliştiricileri, bu kritik açıkların kapatılması için PHP 8.5.12, PHP 8.4.27, PHP 8.3.36 ve PHP 8.2.35 sürümlerini yayımladı. Kullanıcıların, desteklenen bu güncel sürümlere ivedilikle geçiş yapmaları tavsiye ediliyor. Öte yandan, PHP 8.1 ve daha eski sürümlerin artık resmi destek kapsamında bulunmadığı, bu sürümleri kullanan sistemlerin daha büyük güvenlik riskleri taşıdığı ifade edildi.
Hosting firmaları da müşterilerini bilgilendirerek güvenlik önlemlerini artırdı. Bazı şirketler, güncellemeler uygulanana kadar geçici bir önlem olarak 'session.upload_progress.enabled' ayarının kapatılmasını önerdi. Ancak uzmanlar, bu tür yapılandırma değişikliklerinin tüm saldırı yöntemlerini engelleyemeyeceğini ve tek kalıcı çözümün güvenlik güncellemelerini yüklemek olduğunu vurguladı.
Avrupa genelindeki bazı kamu kurumları, okullar ve hastaneler, siber saldırı riskine karşı internet sitelerini önlem amacıyla geçici süreyle erişime kapattı. Almanya, Fransa, Hollanda ve Finlandiya gibi ülkelerde yaşanan bu kesintiler, güvenlik açığının geniş çaplı etkilerini gözler önüne serdi. Sistem yöneticilerinin, kullandıkları PHP sürümlerini kontrol etmeleri ve destek süresi dolan yazılımları güncelleme konusunda vakit kaybetmemeleri önem arz ediyor.
0 Yorum
Henüz yorum yapılmamış. İlk yorumu siz yazın.
Yorum yapabilmek için üye girişi yapmalısınız.